

Tin tức
Thiết kế mạng Zero Trust – Bảo mật từ lõi hạ tầng
Aug
Mở đầu: Từ “niềm tin mặc định” đến “không tin ai”
Trong suốt nhiều thập kỷ, kiến trúc bảo mật truyền thống dựa trên một nguyên tắc khá đơn giản: bên trong mạng là vùng tin cậy, bên ngoài là vùng không tin cậy. Chúng ta xây dựng tường lửa, kiểm soát chặt chẽ các kết nối từ bên ngoài vào, và gần như mặc định tin tưởng mọi thứ bên trong.
Nhưng thế giới số đã thay đổi:
Nhân viên làm việc từ xa qua VPN hoặc cloud.
Hàng trăm, thậm chí hàng nghìn thiết bị IoT kết nối vào hệ thống.
Ứng dụng và dữ liệu được phân tán trên nhiều nền tảng khác nhau.
Hậu quả là ranh giới giữa “bên trong” và “bên ngoài” dần biến mất. Một nhân viên bị lộ mật khẩu có thể trở thành “cửa sau” cho kẻ tấn công, và chỉ cần một điểm yếu nhỏ, toàn bộ hệ thống có thể bị xâm nhập.
Chính trong bối cảnh đó, Zero Trust ra đời. Triết lý này được mô tả ngắn gọn bằng câu: “Never trust, always verify” – Không bao giờ tin tưởng mặc định, luôn xác minh mọi truy cập.”
Zero Trust – Không chỉ là công nghệ, mà là tư duy thiết kế
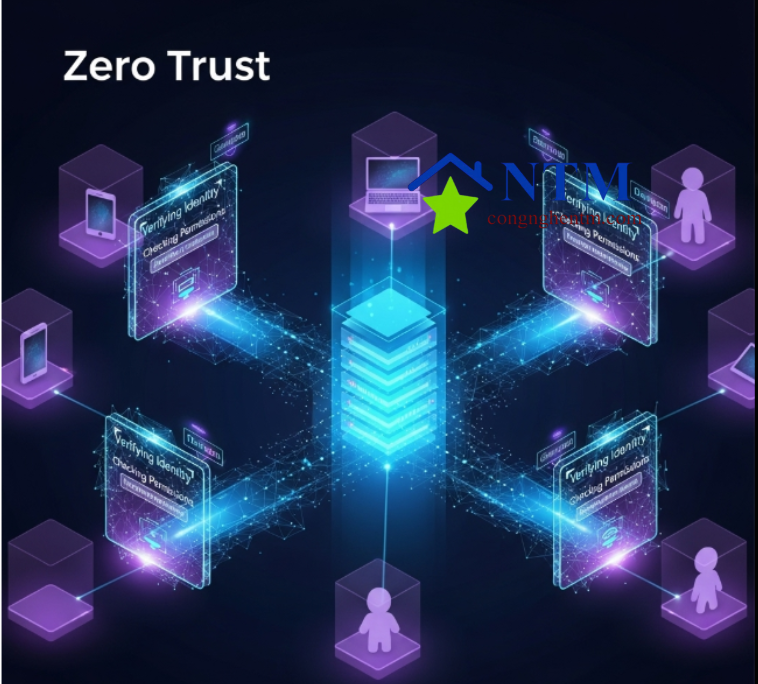
Zero Trust không đơn thuần là lắp thêm vài giải pháp bảo mật, mà là xây lại cách nhìn nhận về niềm tin trong mạng.
Điểm cốt lõi của mô hình là:
Không có vùng an toàn tuyệt đối.
Mọi kết nối, mọi yêu cầu truy cập đều tiềm ẩn nguy cơ.
Bảo mật được triển khai từ lõi hạ tầng đến từng điểm cuối.
Để áp dụng, Zero Trust dựa trên 3 nguyên tắc then chốt:
Xác minh liên tục (Continuous Verification)
Không chỉ xác thực khi đăng nhập, mà mọi hành vi truy cập tài nguyên đều phải được kiểm tra theo thời gian thực.
Ví dụ: Một nhân viên đang làm việc trong mạng nội bộ, nhưng nếu họ truy cập vào cơ sở dữ liệu tài chính, hệ thống vẫn yêu cầu xác minh lại quyền hạn.
Giới hạn quyền truy cập tối thiểu (Least Privilege)
Người dùng hoặc thiết bị chỉ được quyền truy cập đúng phần tài nguyên họ cần cho công việc, không hơn.
Điều này giảm thiểu rủi ro khi thông tin đăng nhập bị lộ, vì hacker không thể di chuyển ngang (lateral movement) trong hệ thống.
Giám sát và ghi log toàn diện (Full Visibility & Logging)
Mỗi kết nối, mỗi hành động đều được giám sát và lưu lại. Khi có hành vi bất thường (ví dụ truy cập trái phép ngoài giờ làm việc), hệ thống có thể cảnh báo hoặc chặn ngay.

Kiến trúc mạng Zero Trust – Bảo mật từ lõi hạ tầng
Zero Trust không chỉ nằm ở lớp ứng dụng, mà phải được “cấy” vào ngay từ lõi hạ tầng mạng.
Dưới đây là những yếu tố quan trọng trong thiết kế:
Phân đoạn mạng ở mức vi mô (Microsegmentation)
Thay vì để toàn bộ hệ thống trong một vùng mạng lớn, Zero Trust chia thành nhiều vùng nhỏ, mỗi vùng áp dụng chính sách bảo mật riêng.
Ví dụ: mạng của bộ phận kế toán, sản xuất, R&D được tách biệt hoàn toàn. Một người từ bộ phận này không thể tự do truy cập sang vùng khác.

Xác thực và kiểm tra thiết bị
Sử dụng NAC (Network Access Control) hoặc chuẩn 802.1X để xác thực thiết bị khi kết nối vào mạng.
Máy tính chưa cài đủ bản vá bảo mật hoặc không đạt tiêu chuẩn cấu hình sẽ bị từ chối hoặc chuyển vào vùng mạng cách ly.
Mã hóa toàn diện
Dữ liệu khi truyền qua mạng nội bộ hoặc ra Internet phải được mã hóa bằng TLS 1.3 hoặc IPsec.
Ngay cả dữ liệu lưu trong máy chủ nội bộ cũng cần mã hóa để tránh rủi ro khi bị truy cập vật lý trái phép.
Giám sát thời gian thực
Tích hợp SIEM để thu thập log từ switch, firewall, endpoint.
Kết hợp SOAR để tự động chặn hoặc cô lập thiết bị khi phát hiện bất thường.
Lợi ích của thiết kế mạng Zero Trust
Giảm thiểu nguy cơ tấn công từ bên trong
Khi nhân viên hoặc thiết bị bị xâm nhập, hacker không thể dễ dàng di chuyển sang các hệ thống khác.
Bảo vệ dữ liệu nhạy cảm
Những thông tin quan trọng như tài chính, nghiên cứu sản phẩm, dữ liệu khách hàng… chỉ có thể được truy cập bởi người được ủy quyền.
Tuân thủ quy định bảo mật
Các tiêu chuẩn như ISO 27001, GDPR, HIPAA đều yêu cầu kiểm soát truy cập nghiêm ngặt – điều mà Zero Trust đáp ứng tốt.
Linh hoạt trong môi trường hybrid và cloud
Zero Trust đảm bảo bảo mật nhất quán dù dữ liệu nằm ở trung tâm dữ liệu nội bộ hay trên đám mây.
Quy trình triển khai Zero Trust từ lõi hạ tầng
Bước 1: Đánh giá tài sản và luồng dữ liệu
Xác định dữ liệu nào quan trọng nhất, ai cần truy cập, từ đâu.
Phân loại hệ thống theo mức độ ưu tiên bảo vệ.
Bước 2: Thiết lập chính sách truy cập
Quy định rõ ai có quyền truy cập cái gì, trong điều kiện nào.
Ví dụ: nhân viên IT chỉ có thể truy cập máy chủ quản trị từ mạng nội bộ, không được truy cập từ xa.
Bước 3: Phân đoạn mạng
Sử dụng VLAN, ACL và firewall nội bộ để chia mạng thành nhiều lớp.
Gắn chính sách bảo mật riêng cho từng lớp.
Bước 4: Xác thực đa yếu tố (MFA)
Không chỉ dựa vào mật khẩu, mà kết hợp với OTP, token phần cứng hoặc sinh trắc học.
Bước 5: Giám sát liên tục
Tích hợp hệ thống giám sát lưu lượng, phát hiện hành vi bất thường.
Lưu trữ log để phục vụ điều tra sự cố.
Thách thức và cách vượt qua khi triển khai Zero Trust
Chi phí đầu tư ban đầu
Zero Trust đòi hỏi nâng cấp hạ tầng, mua bản quyền phần mềm bảo mật, và đào tạo nhân viên.
→ Giải pháp: triển khai từng giai đoạn, ưu tiên bảo vệ các hệ thống quan trọng trước.
Tác động đến trải nghiệm người dùng
Nhân viên có thể thấy bất tiện khi phải xác thực nhiều lần.
→ Giải pháp: sử dụng xác thực theo ngữ cảnh (chỉ yêu cầu xác thực bổ sung khi có dấu hiệu bất thường).
Độ phức tạp trong quản lý
Việc phân đoạn mạng và quản lý quyền truy cập đòi hỏi kỹ thuật cao.
→ Giải pháp: sử dụng nền tảng quản trị tập trung, có khả năng tự động áp dụng chính sách.
Ví dụ thực tế: Doanh nghiệp sản xuất áp dụng Zero Trust
Một công ty sản xuất thiết bị y tế áp dụng Zero Trust bằng cách:
Chia mạng thành 3 lớp: quản lý sản xuất, mạng văn phòng, và mạng IoT cho dây chuyền.
Áp dụng NAC để kiểm tra tình trạng thiết bị trước khi cho kết nối.
Mã hóa toàn bộ dữ liệu từ hệ thống ERP.
Giám sát bằng SIEM để phát hiện truy cập bất thường.
Kết quả: Sau 1 năm triển khai, công ty giảm 90% sự cố bảo mật liên quan đến truy cập trái phép.
Tương lai của Zero Trust trong bảo mật hạ tầng
Trong 5–10 năm tới, Zero Trust sẽ kết hợp mạnh mẽ với AI để:
Phân tích hành vi người dùng (UBA) và dự đoán nguy cơ tấn công.
Tự động thay đổi chính sách bảo mật theo tình huống.
Triển khai trên diện rộng mà không làm gián đoạn hoạt động doanh nghiệp.
Liên hệ Legrand hôm nay để được tư vấn miễn phí và nhận giải pháp phù hợp nhất cho mô hình kinh doanh của bạn.
Liên hệ ngay:
NTM Legrand Vietnam – 04 Bình Lợi, P.13, Q. Bình Thạnh, TP.HCM
Hotline: 028 6685 3655 | 090 279 1375
Email: info@congnghentm.com
Website: https://congnghentm.com
Xem Thêm
➤ Mô hình mạng nhà máy: Từ điều khiển tự động đến dữ liệu đám mây
➤ Thiết Kế Mạng Công Nghiệp Thông Minh
➤ RCU và Tính Năng Quản Lý Dịch Vụ Phòng: Dọn Phòng, Không Làm Phiền, Gọi Hỗ Trợ
➤ RCU Retrofit – Nâng cấp khách sạn cũ thành phòng thông minh không cần cải tạo lớn
➤ Điều Khiển Thiết Bị Phòng Từ Xa: Hiệu Quả Vận Hành Khi Dùng RCU Kết Nối Trung Tâm


